Zwei Themen haben unseren Herbst bestimmt. Das erste ist gar kein Feature: Sicherheitsupdates. September, Oktober und November brachten eine Welle neuer CVEs nach der anderen, und das Patchen hat einen großen Teil unserer Zeit gekostet. Das zweite ist Caddy — unsere Caddy-Distribution hat jetzt ein Dashboard, ordentliche Doku und einen klaren Weg weg von Traefik.
Sicherheit, Sicherheit, Sicherheit#
In unserem Sommer-Update haben wir 2026 das Jahr der Supply-Chain-Sicherheit genannt. Der Herbst hat das bestätigt. Fast jede Woche kamen neue Schwachstellen dazu — im Betriebssystem, im Container-Stack, in der Go-Toolchain, in PHP, NodeJS und in Bibliotheken, von denen wir und Sie abhängen. Einige davon erlaubten (angeblich) Remote Code Execution.
In den letzten drei Wochen war das Patchen und Aktualisieren für unser Team fast ein Vollzeitjob.
Was wir tun, wenn ein CVE erscheint#
Jedes neue CVE startet denselben Ablauf:
- Bewerten. Betrifft es unsere Plattform oder Ihre Cluster? Wie schwer ist es, und ist es von außen erreichbar?
- Informieren. Sind Sie betroffen, hören Sie von uns — was es für Sie bedeutet und wie es weitergeht.
- Patchen. Wir aktualisieren, rollen aus und starten neu, wo es nötig ist.
- Prüfen. Wir kontrollieren, dass alles läuft wie vorher.
Der größte Teil dieser Arbeit ist unsichtbar. Wenn es gut läuft, passiert nichts — und genau darum geht es.
Was wir ausgeliefert haben#
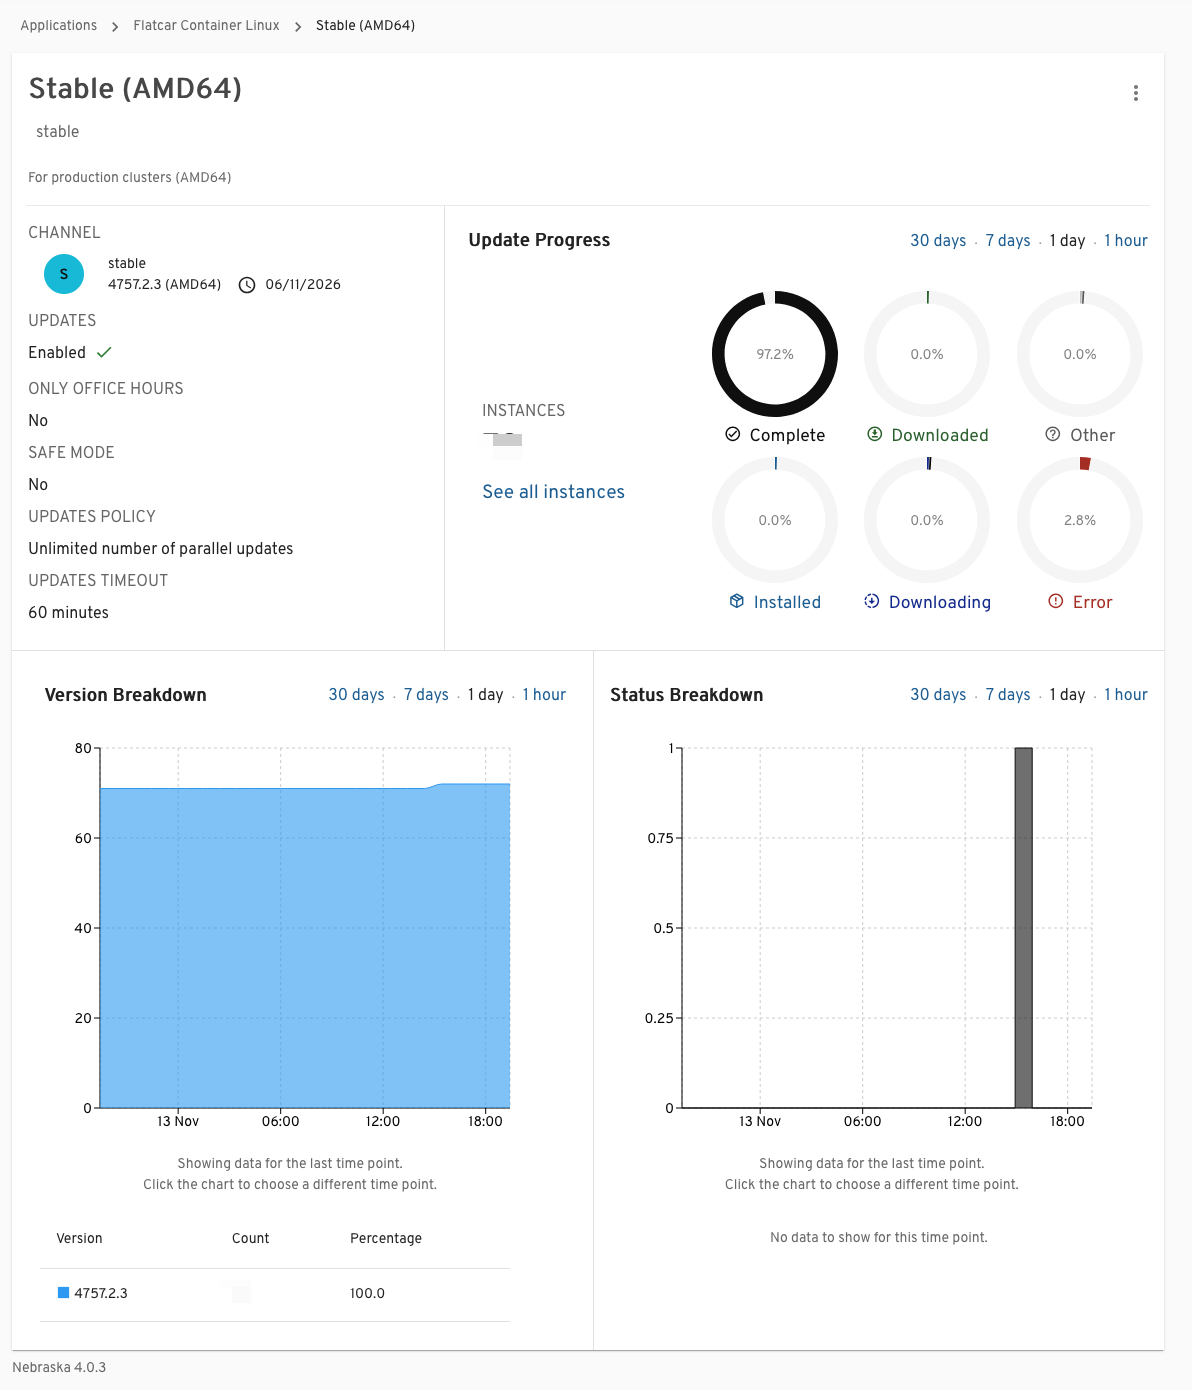
- Flatcar-Updates auf jedem Node. Wir haben die Nodes aller Kunden-Cluster auf das aktuelle Release von Flatcar Container Linux gebracht, Neustarts inklusive. Für Sie gibt es nichts zu tun. Ein Dank geht auch an das Team hinter der Distribution und hinter wichtigen Bausteinen wie Nebraska, die uns das Leben leichter machen!
- Gepatchte Releases unserer Tools. Als Reaktion auf ein Sicherheitsproblem rund um TLS haben wir
quantum-cli,quantum-caddyund Caddyscope mit einer gepatchten Go-Version und aktualisierten Abhängigkeiten neu gebaut und veröffentlicht. - Quantum Console-Updates (z. B. Portainer)!
- Drei quantum-caddy-Releases in einem Monat, passend zu Caddy 2.11.7 bis 2.11.9. Aktuell ist
v2.11.9+pq.0.
Wenn das Update neue Probleme verursacht#
Nicht jedes Update läuft wie geplant — und genau hier zahlt sich unsere gemanagte Plattform aus.
Das neue Flatcar-Release kam mit Docker 28.2.2. Kurz nach dem Rollout haben wir gesehen, dass das Overlay-Netzwerk — der Teil, über den Container über Nodes hinweg miteinander sprechen — auf Multi-Node-Clustern unzuverlässig war. Es fiel nicht ständig aus: Das Problem trat vor allem nach Service-Updates auf und war deshalb schwer einzugrenzen. Single-Node-Cluster waren nicht betroffen.
Die Ursache war die Docker-Version: Eine Reihe von Fixes für genau dieses Problem steckt in Docker 28.3, also eine Version weiter als die im Release enthaltene (Upstream-Issue).
Wir haben deshalb nicht auf das nächste OS-Release gewartet:
- Wir haben einen Workaround gebaut, um ein neueres Docker auf demselben Flatcar-Release zu betreiben.
- Wir haben ihn auf einem Staging-Cluster getestet.
- Wir haben Docker 28.3.3 auf den betroffenen Multi-Node-Clustern ausgerollt.
Wir machen nicht einfach Feierabend. Bei Clustern, bei denen ein Neustart heikel ist, planen wir das Update gemeinsam mit Ihrem Team, bleiben währenddessen in Kontakt und beobachten Ihre Services mit Ihnen, bis alles wieder gesund ist. Fällt danach etwas auf — wie das Docker-Problem oben — bleiben wir dran.
Ihr Teil#
Wir patchen die Plattform. Ihre Stacks und Images gehören Ihnen — bitte halten Sie auch diese aktuell:
quantum-cliund Ihren Caddy-Stack auf das neueste Release bringen- Ihre Images auf frischen Base-Images neu bauen
- Dependabot oder Renovate die Update-Pull-Requests für Sie öffnen lassen
Nicht sicher, ob Sie etwas betrifft? Fragen Sie uns.
Der Quantum-Faktor#
Ein Server ist günstig. Ihn sicher zu halten ist es nicht.
Jemand muss die Advisories lesen, das Risiko einschätzen, den Fix testen und ausrollen — kurzfristig und oft mehr als einmal pro Woche. Bei einer gemanagten Plattform sind wir das. Diese Arbeit ist ein großer Teil dessen, was wir beiläufig „inklusive“ nennen: Menschen, die beobachten, entscheiden und handeln, damit Ihr Team weiter an seinem Produkt arbeiten kann, statt CVEs hinterherzulaufen.
Caddy im Mittelpunkt#
quantum-caddy ist unsere Caddyserver-Distribution. Sie übernimmt Routing und TLS für Ihre Stacks und wird über Service-Labels konfiguriert.
Caddyscope: ein Dashboard für Caddy#
Neu seit v2.11.7+pq.0: Caddyscope, ein Dashboard für Ihren Ingress. Es ist read-only und rendert im Browser aus Caddys eigenen Prometheus-Metriken. Aktivieren Sie die Metriken pro Host, dann sehen Sie jeden Ihrer Hosts einzeln.
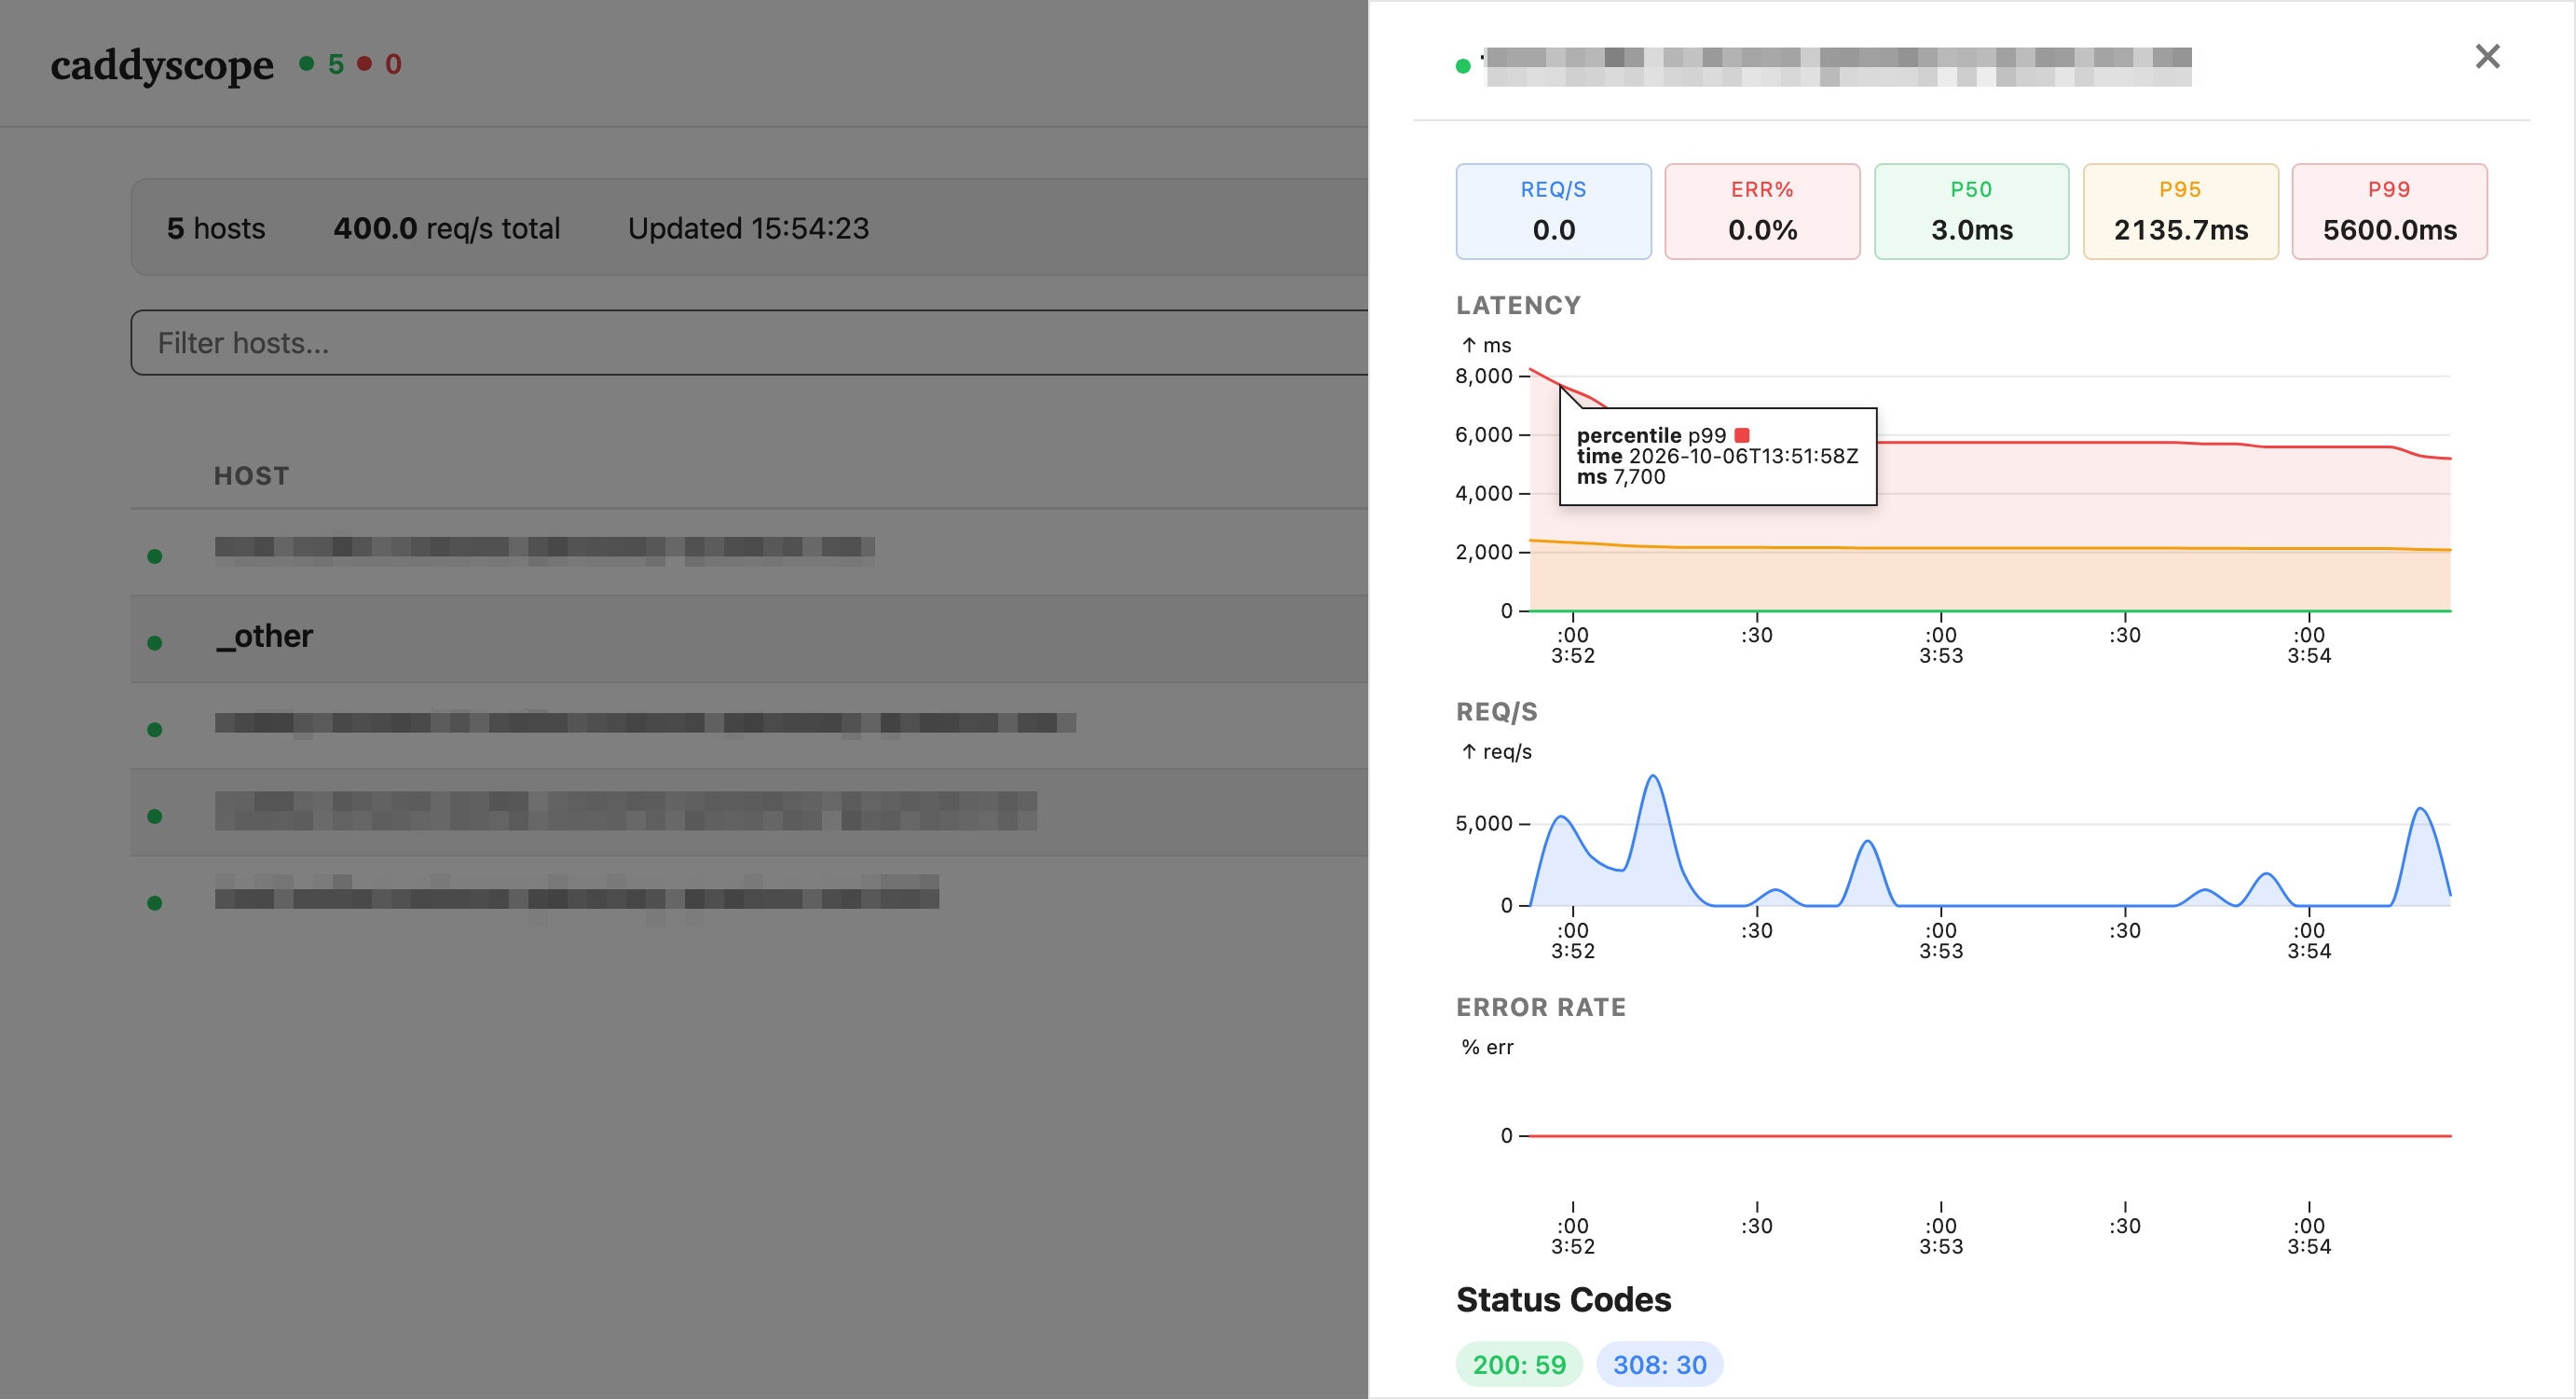
Caddyscope gibt es als eigene Image-Variante — hängen Sie das Suffix -caddyscope an den Image-Tag, setzen Sie einen Passwort-Hash und ergänzen Sie ein paar Labels. Die komplette Einrichtung steht in der Dashboard-Anleitung.
Bessere Doku#
Wir haben den Caddy-Bereich unserer Doku überarbeitet:
- Deployment — ein Beispiel-Stack zum Kopieren und Deployen. Deployen Sie ihn mit
quantum-cli, dann aktualisieren Sie ihn wie jeden anderen Workload. - Eigene Zertifikate — eigene TLS-Zertifikate nutzen oder Let’s Encrypt durch einen anderen ACME-Anbieter wie ZeroSSL ersetzen, global oder pro Site.
- Migration — der Weg von Traefik zu Caddy.
Von Traefik zu Caddy#
Wir sind überzeugt, dass Caddy der beste Weg nach vorn ist, und haben in diesem Herbst weitere Kunden-Cluster von Traefik auf Caddy umgestellt.
Der Umstieg gelingt fast ohne Downtime. Caddy-Labels beginnen mit caddy. und stehen damit neben Ihren bestehenden traefik.-Labels, ohne sich in die Quere zu kommen:
- Caddy-Labels an Ihren Services ergänzen
- den Caddy-Stack deployen
- den alten Ingress entfernen
- die alten Labels aufräumen
Wenn wir Ihren Ingress für Sie betreiben, melden Sie sich — wir planen und begleiten den Rollout gern.
quantum-cli-Updates#
Zwei Releases seit dem Sommer: v3.4.0 und v3.5.0.
stack show— ein neuer Befehl, der die Details eines einzelnen Stacks anzeigt.- Maskierte Zugangsdaten —
quantum-cli stack ls -o jsongibt Zugangsdaten nicht mehr im Klartext aus. Sicherer für Logs, CI-Ausgaben und KI-Agenten. - Aktualisierte Docker-Images mit der neuesten Docker-CLI und aktuellen Abhängigkeiten.
Upgrade mit Homebrew:
brew upgrade --cask quantum-cliFalls Sie noch die letzte v2 der quantum-cli nutzen: Bitte aktualisieren Sie, denn v3 enthält Fixes für die eMudhra-TLS-Kompromittierung.
Monitoring#
Wir haben Änderungen an unserem Monitoring-Stack ausgerollt: aktualisierte Komponenten und neue Metriken. Zusammen ermöglichen sie zusätzliches Monitoring von System-Services auf Node-Ebene für Kunden.
Außerdem behoben: Die Anzeige der CPU-Kerne zeigte manchmal NaN.
Wie immer freuen wir uns über Feedback und Fragen. Kontaktieren Sie uns.